Dua Celah Berbahaya Ditemukan di PHP, Pemerintah dan Perusahaan Matikan Layanan Sementara

Layar ponsel yang menampilkan pemberitahuan mengenai kerentanan PHP yang diunggah oleh Kantor Keamanan Siber Nasional Jepang di X. (Kyodo)
JawaPos.com - Celah keamanan ditemukan dalam bahasa pemrograman PHP yang digunakan secara luas di berbagai situs web dunia. Temuan ini mendorong pengembang merilis pembaruan darurat, sementara sejumlah pemerintah dan perusahaan menonaktifkan sementara situs mereka untuk mengantisipasi serangan siber.
Dilansir dari Kyodo, Kamis (22/10), Badan Platform Inovasi yang berafiliasi dengan pemerintah Jepang menyampaikan bahwa kerentanan tersebut ditemukan pada Rabu (21/10). Celah itu dikhawatirkan dapat dimanfaatkan untuk melancarkan serangan siber, termasuk mencuri informasi dan merusak sistem.
Perdana Menteri Jepang Sanae Takaichi mengatakan melalui akun X miliknya bahwa menonaktifkan situs web untuk sementara merupakan langkah efektif untuk mencegah penyalahgunaan apabila perusahaan belum dapat segera menangani kerentanan tersebut.
Menurut sebuah organisasi riset Eropa, PHP, yang terutama dirancang untuk pemrograman sisi server, digunakan oleh 69,3 persen situs web di seluruh dunia yang bahasa pemrograman servernya diketahui.
Pengembang PHP mengumumkan penemuan dua celah keamanan utama pada Rabu dini hari. Pembaruan atau patchkemudian dirilis untuk memperbaiki kerentanan tersebut.
Para pakar memperingatkan bahwa celah keamanan itu tidak hanya berpotensi dimanfaatkan untuk mencuri informasi, tetapi juga merusak sistem.
Sejumlah layanan di Jepang dihentikan sementara
Setelah kerentanan ditemukan, Kementerian Kesehatan, Tenaga Kerja, dan Kesejahteraan Jepang menangguhkan sementara situs sistem keterbukaan informasi miliknya sebagai langkah pencegahan. Situs tersebut memuat informasi kontak dan rincian layanan penyedia perawatan jangka panjang di seluruh Jepang.
Layanan pembuatan toko daring BASE juga menjalani pemeliharaan darurat. Sementara itu, Universitas Studi Asing Tokyo menyatakan akan melakukan pemeriksaan darurat terhadap server web yang dikelolanya.
Perusahaan penyedia layanan internet Sakura Internet Inc. turut mengumumkan penghentian sementara sejumlah fungsi layanan.
Kantor Keamanan Siber Nasional Jepang mendesak pengguna segera mengambil tindakan, termasuk memasang pembaruan keamanan yang telah dirilis.
“Kami terus memantau situasi dengan saksama,” kata seorang pejabat pemerintah Jepang.
Peringatan meluas ke Eropa
Dampak temuan ini juga dirasakan di luar Jepang. Divisi keamanan siber Komisi Eropa menyarankan organisasi yang belum dapat segera memasang pembaruan untuk mempertimbangkan pemisahan aplikasi yang terhubung langsung ke internet dari jaringan publik.
Pusat Keamanan Siber Nasional Belanda bahkan menonaktifkan situs webnya untuk sementara. Sementara itu, Pusat Keamanan Siber Nasional Inggris meminta organisasi di negara tersebut segera memperbarui sistem mereka.
Langkah-langkah tersebut dilakukan untuk mengurangi risiko eksploitasi celah keamanan sebelum seluruh sistem yang terdampak mendapatkan perbaikan. Pengguna dan pengelola situs web didorong segera memasang patch yang tersedia serta mengikuti arahan keamanan dari pengembang dan otoritas terkait.
Tags
Jangan sampai ketinggalan berita hari ini!
Jadilah yang pertama tahu. Gabung channel kami sekarang!
Artikel Terkait
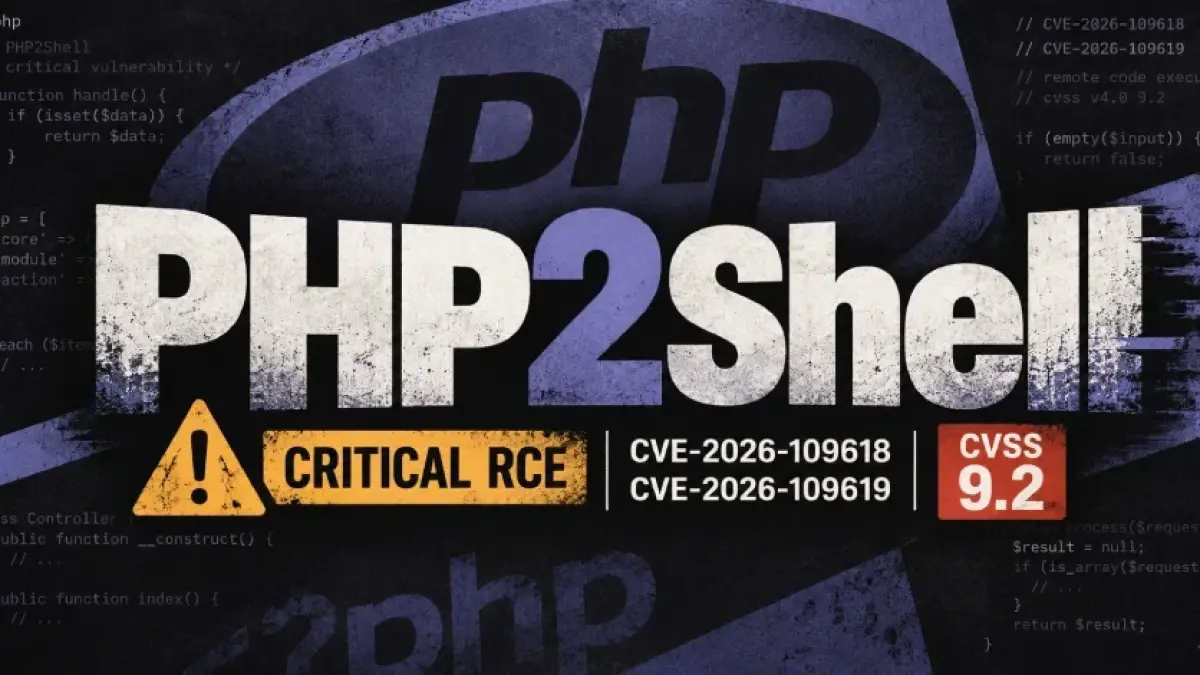
Celah PHP2Shell Ancam Server, Peretas Bisa Ambil Alih Sistem Tanpa Login
Sabtu, 24 Oktober 2026 | 02.33 WIB
4 Zodiak Ini Tidak Pernah PHP, Selalu Serius Menepati Semua Perkataannya
Jumat, 26 Juni 2026 | 02.15 WIB
3 Zodiak yang Merasa Mustahil Dipahami, Padahal Banyak Orang yang Menyayangi Mereka
Jumat, 26 Juni 2026 | 02.10 WIB
Terpopuler
4 Keunggulan Introvert yang Kini Justru Diinginkan oleh Banyak Orang Pada Era Modern
4 Faktor yang Membentuk Kepribadian Introvert Menurut Penjelasan Psikologi
5 Kiat Introvert Menjadi Pemimpin Tangguh Tanpa Harus Mengubah Sifat Alami
Kenaikan Target Bansos 2026: Kemensos Wajibkan Registrasi Ulang Wajah
Jokowi Dikabarkan Deklarasi jadi Ketum PSI Awal November, KDM Disebut Ikut Pindah Gerbong
Ganggu Lingkungan Pemkot Surabaya Segel Usaha Potong Ayam di Tengah Kampung Bratang Gede
Madura United Bidik 3 Poin di Derbi Suramadu, Persebaya Surabaya Wajib Waspada
Tavares Janji Persebaya Tampil Trengginas Lawan Madura United Demi Dongkrak Klasemen
Prediksi Skor Lens vs Paris FC di Liga Prancis: Les Parisiens Kejar Puncak
Prediksi Skor Barcelona vs Real Madrid 26 Oktober 2026: El Clasico Sengit!
Jawa PosTelah diverifikasi oleh Dewan PersSertifikat Nomor 1055/DP-Verifikasi/K/XII/2022
- Awarding
- Nasional
- Surabaya Raya
- Sepak Bola Indonesia
- Sepak Bola Dunia
- Ekonomi
- Oto Dan Tekno
- Arsitektur Dan Desain
- Kabinet Merah Putih
- Features
- Jabodetabek
- Humaniora
- Hobi & Kesenangan
- Sports
- Infrastruktur
- Zodiak
- Kepribadian
- Berita Daerah
- Entertainment
- Lifestyle
- Internasional
- Kesehatan
- Opini
- Sisi Lain
- Ternyata Hoax
- Minggu
- Art Space
- Parenting
- Kuliner
- Karir
Download Aplikasi JawaPos.com