Malware Android Crocodilus Intai Pengguna Kripto, Bisa Ambil Alih dan Kosongkan Wallet
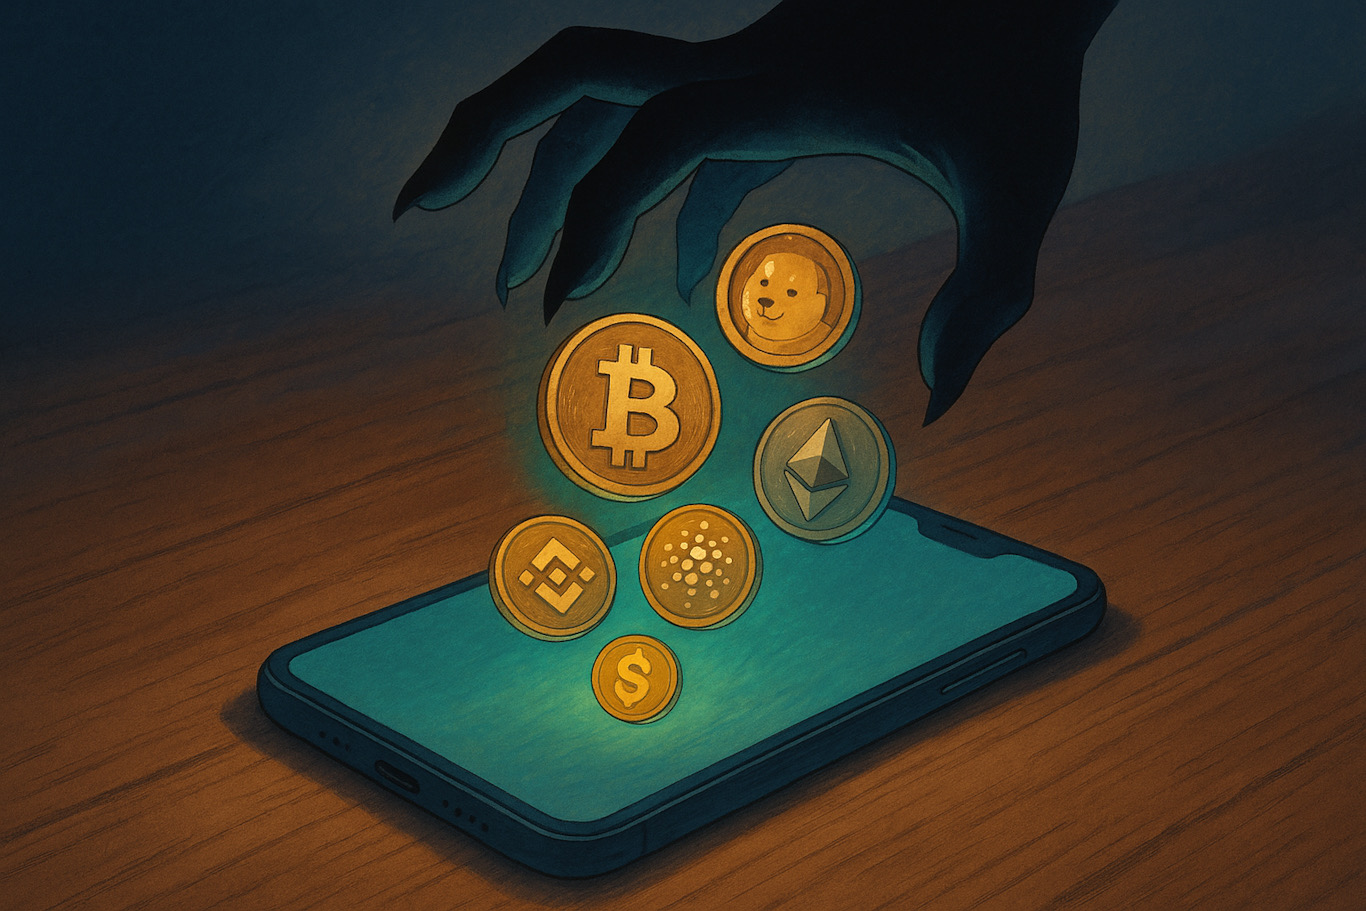
Ilustrasi malware yang bisa mengambil kripto di wallet. (Dhimas Ginanjar/Dall E/JawaPos.com)
JawaPos.com – Dunia kripto kembali dihantui ancaman serius dari dunia siber. Kali ini datang dari malware baru bernama Crocodilus, yang mampu mengambil alih penuh kendali ponsel Android dan mencuri seed phrase dompet kripto korbannya.
Dalam laporan terbaru yang dirilis Kamis (28/3), perusahaan keamanan siber Threat Fabric mengungkap bahwa Crocodilus menyasar pengguna aplikasi keuangan dan kripto dengan cara menyusupkan layar palsu (fake overlay) yang meniru tampilan aplikasi asli. Modusnya: memunculkan peringatan palsu agar korban segera mencadangkan frasa dompet kripto mereka.
“Begitu korban memasukkan kata sandi, akan muncul pesan seperti ‘Cadangkan frasa kunci dompet Anda dalam 12 jam, jika tidak aplikasi akan di-reset dan Anda mungkin kehilangan akses,’” tulis Threat Fabric. Tujuannya, tentu saja, mengarahkan korban membuka halaman seed phrase agar bisa dicuri lewat fitur accessibility logger.
Meskipun tergolong malware baru, Crocodilus memiliki karakteristik lengkap malware modern: serangan overlay, pencurian data melalui tangkapan layar, hingga akses jarak jauh (remote control). Begitu diaktifkan, malware ini terus berjalan di latar belakang, memantau aplikasi apa yang dibuka pengguna, dan langsung meluncurkan overlay palsu saat aplikasi target seperti wallet kripto atau perbankan dibuka.
Yang lebih menakutkan, Crocodilus bisa membisukan suara perangkat agar korban tidak curiga saat ponselnya dikendalikan dari jarak jauh oleh pelaku. Dengan akses tersebut, mereka bisa mencuri kredensial dan melakukan transaksi penipuan tanpa sepengetahuan korban.
Menurut Threat Fabric, infeksi awal terjadi saat pengguna tanpa sadar mengunduh aplikasi lain yang sudah disusupi Crocodilus. Malware ini mampu menembus perlindungan Android 13 dan sistem keamanan lainnya. Setelah terinstal, ia akan meminta izin layanan aksesibilitas—begitu diberi izin, jalan terbuka lebar bagi peretas.
Setelah terhubung ke server kendali (C2 server), Crocodilus menerima instruksi termasuk daftar aplikasi target dan jenis overlay yang harus dipasang. Semua proses berjalan otomatis dan diam-diam.
Tim Mobile Threat Intelligence dari Threat Fabric menemukan bahwa Crocodilus saat ini menargetkan pengguna di Turki dan Spanyol. Namun, mereka memperingatkan bahwa jangkauannya kemungkinan akan menyebar lebih luas seiring waktu.
Catatan dalam kode juga mengindikasikan bahwa pengembangnya mungkin berbahasa Turki. Sosok yang diduga di balik malware ini adalah aktor siber bernama Sybra, atau bisa jadi peretas lain yang sedang menguji perangkat lunak baru.
“Crocodilus menandai eskalasi signifikan dalam tingkat ancaman dari malware mobile saat ini,” tulis Threat Fabric. “Dengan kemampuannya mengambil alih perangkat secara penuh dan fitur kontrol jarak jauh, malware ini menunjukkan kematangan yang tak biasa untuk malware yang baru muncul.”
Tags
Jangan sampai ketinggalan berita hari ini!
Jadilah yang pertama tahu. Gabung channel kami sekarang!
Artikel Terkait

Industri Aset Digital Hadapi Tantangan Kepercayaan dan Kepatuhan
Selasa, 29 September 2026 | 18.40 WIB
Sentil Inovasi Canggih Tapi 'Zonk', OJK Buka-bukaan Soal Nasib Kripto hingga Stablecoin
Kamis, 24 September 2026 | 20.20 WIB
Perdagangan Derivatif Kripto Makin Diminati, Volume Trader Baru Melonjak
Jumat, 11 September 2026 | 01.36 WIB
Terpopuler

Prediksi Skor Swiss vs Slovenia di Liga Nations UEFA: La Nati Menang Besar di Thermoplan Arena
Prediksi Skor Islandia vs Bulgaria di Liga Nations UEFA: Strákarnir okkar Tundukkan Tim Tamu
Injury Time Timnas Indonesia vs Bangladesh Jadi 7 Menit, John Herdman Beri Penjelasan
Prediksi Skor Belarus vs San Marino di Liga Nations UEFA: Belyya Kryly Pesta Gol
Prediksi Skor Polandia vs Rumania di Liga Nations UEFA: Biało-czerwoni Berburu Kemenangan
Prediksi Skor Vietnam vs Pakistan di FIFA ASEAN Cup: Golden Star Warriors Lumat Habis Shaheens
Prediksi Skor Kroasia vs Inggris di Liga Nations UEFA: The Three Lions Redam Tuan Rumah
Prediksi Finlandia vs Albania di UEFA Nations League: Duel Ketat Dua Tim Belum Kebobolan
Prediksi Susunan Pemain Spanyol vs Ceko: De la Fuente dan Denia seperti Bermain Catur
Alyssa Daguise Sedih Wajah Baby Soso Terekspos ke Publik
Jawa PosTelah diverifikasi oleh Dewan PersSertifikat Nomor 1055/DP-Verifikasi/K/XII/2022
- Awarding
- Nasional
- Surabaya Raya
- Sepak Bola Indonesia
- Sepak Bola Dunia
- Ekonomi
- Oto Dan Tekno
- Arsitektur Dan Desain
- Kabinet Merah Putih
- Features
- Jabodetabek
- Humaniora
- Hobi & Kesenangan
- Sports
- Infrastruktur
- Zodiak
- Kepribadian
- Berita Daerah
- Entertainment
- Lifestyle
- Internasional
- Kesehatan
- Opini
- Sisi Lain
- Ternyata Hoax
- Minggu
- Art Space
- Parenting
- Kuliner
- Karir
Download Aplikasi JawaPos.com