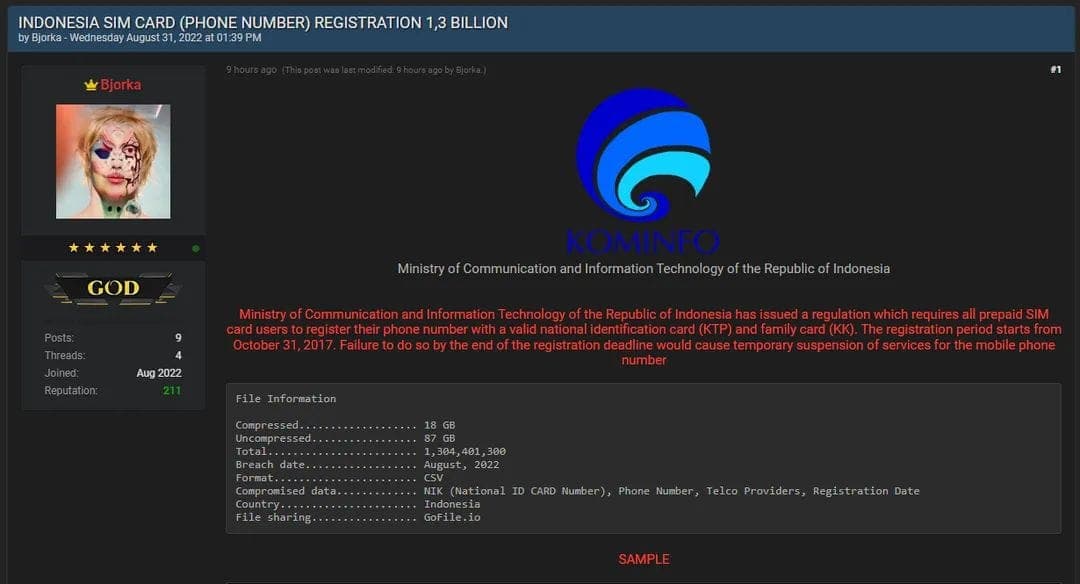
1,3 Miliar Data SIM Card Diduga Bocor, Ini Langkah Kemenkominfo
Photo
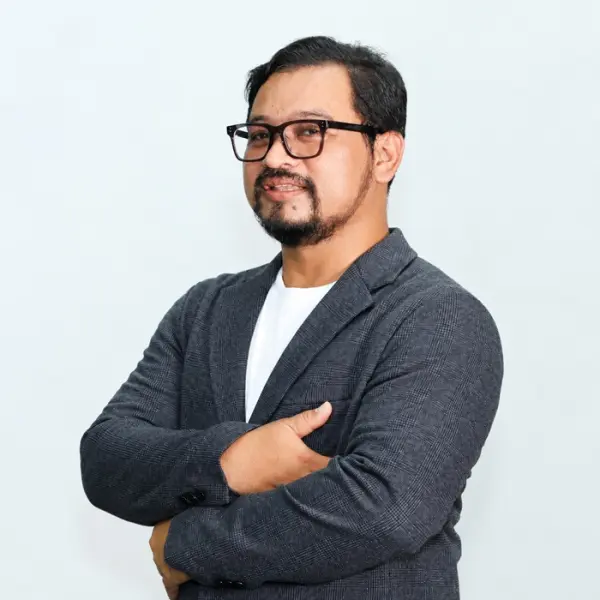
JawaPos.com - Kementerian Komunikasi dan Informatika menyatakan komitmen dalam menjaga keamanan data pribadi masyarakat. Direktur Jenderal Aplikasi Informatika (Aptika) Kemenkominfo Semuel Abrijani Pangerapan menyatakan, pihaknya menindaklanjuti dugaan kebocoran data pendaftaran Kartu SIM telepon Indonesia dengan melakukan koordinasi bersama ekosistem pengendali data.
“Kami baru saja rapat koordinasi dengan seluruh operator seluler, Dukcapil (Ditjen Kependudukan dan Pencatatan Sipil), ada juga dari BSSN (Badan Siber dan Sandi Negara), Cyber Crime Polri, dan Ditjen PPI (Penyelenggara Pos dan Informatika Kementerian Kominfo) sebagai pengampu untuk operator seluler,” ujar Semuel.
Semuel melanjutkan, dalam koordinasi tersebut disimpulkan bahwa dugaan kebocoran data pendaftaran kartu SIM telepon Indonesia yang muncul beredar publik berkaitan dengan data NIK (Nomor Induk Kependudukan) dan nomor telepon.
“Jadi dalam kesimpulannya tadi semua melaporkan bahwa (struktur data) tidak sama, tapi ada beberapa file yang ada kemiripannya. Untuk itu, dari semua operator begitu juga dari Dukcapil, kita sepakat untuk dilakukan investigasi lebih dalam lagi,” jelas Semuel yang biasa disapa Semmy itu.
Semmy menambahkan, BSNN akan membantu operator seluler dan Dukcapil untuk melakukan klasifikasi data lebih dalam. Langkah itu diambil mengingat perilaku kejahatan siber yang dilakukan hacker kadang tidak memberikan data secara lengkap.
“Jadi kita cari supaya kita tahu di mana, data siapa yang yang bocor, dan bagaimana kita melakukan mitigasi dan pengamanannya. Karena itu juga hadir tadi dari Cyber Crime Polri yang akan mendapatkan data input dari hasil investigasi dan akan menindaklanjuti,” tuturnya.
Terakhir, dia menyebut kalau setiap terjadi kebocoran data pribadi setidaknya terdapat dua unsur atau langkah pencegahan, yakni secara adminsitratif dan memastikan sumber kebocoran data tersebut dapat diketahui.
“Yang pertama pelanggaran administratif atau complains yaitu para penyedia, karena sesuai dengan Undang-Undang ITE (Informasi dan Transaksi Elektronik) setiap pengendali data wajib menjaga keamanan dan juga kerahasiaannya. Yang kedua, dalam rapat tadi, semua harus memastikan, mengecek jangan sampai kebocorannya itu belum ditutup misalnya kalau ada kebocoran, ini yang kita sampaikan tadi,” tandasnya.
Tags
Jangan sampai ketinggalan berita hari ini!
Jadilah yang pertama tahu. Gabung channel kami sekarang!